
Es hat bestimmt jeder mitbekommen, weil es dann doch irgendwann durch die Medien ging: Es gab die Sicherheitslücke bei php.
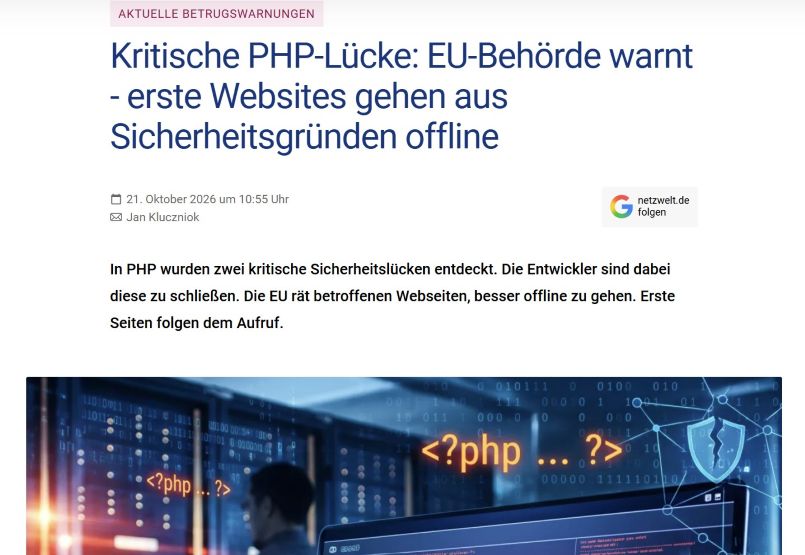
Bevor es für die breite Masse durch die Medien ging, gab es diese Warnung für Fachleute schon eher und weil ich einen lieben Menschen habe, der vom Fach ist, erreichte mich am Mittwochvormittag diese Nachricht:
🔔 Bimm:
📯(ich) Öm, kannst du mir das mal übersetzten?
🔔 Bimm!
(sinngemäß vom mir als Laien zusammengefasst)
Es gibt seit 22 Jahren eine gefährliche Schwachstelle bei den Webservern. Demos zum Ausnutzen der Schwachstelle für Betrüger sind im Internet verfügbar. Ein update für die Server gibt es heute 16 Uhr. Bis dahin werden Betrüger sicherlich alles versuchen, diese Lücke so gut als möglich auszunutzen. Es wird eine Angriffswelle erwartet.
📯 Wau! Dankeschön!
🔔 Bimm!
(sinngemäß zusammengefasst)
Du hostest deine Seite zum Glück nicht selbst, sondern zahlst deinen Provider dafür – seine Sache.
📯 Ah. Kann ich trotzdem irgendwas tun?
🔔 Bimm!
(sinngemäß zusammengefasst)
Du kannst da nichts machen, aber du kannst darüber nachdenken, ob du vielleicht deine Seite vom Netz nehmen möchtest, um möglichem Ärger vorzubeugen.
📯Ok? Muss ich mal gucken, wie das geht.
🔔 Bimm!
Schickt mir g´schwind die Anleitung, wie´s wahrscheinlich funktioniert.
📯Danke! 🌼
Nachdem die finnische Regierungsseite, die Uni Heidelberg, die Stadt Mainz, die Charité in Berlin usw. die Warnung sehr ernst nahmen und ihre Seite abgeschaltet haben, war mir klar, wie ernst man diese Sicherheitslücke nehmen sollte.
Nun habe ich natürlich keine so große Seite und auch nicht diese Bedeutung, wie diese Institutionen, aber Ärger mit irgendwelchen Schlawinern wollte ich auch nicht bekommen.
Wie manche gemerkt haben, hatte ich mich dann wirklich entschieden, meine Seite abzuschalten.
Bildquelle: Nichterreichbarkeitsmeldung beim Aufruf der Seite www.miteigenenhaenden.de
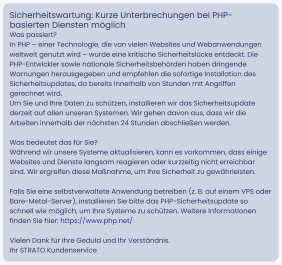
Nicht viel später, nachdem ich das getan hatte, hatte mein Provider diese Nachricht auf der Seite.
Bildquelle , 22.10.2026, 21:13 Uhr
Er war also am Rödeln. Sehr gut.
Ich wollte abwarten, bis die Warnung wieder rausgenommen wird. Die abgeschalteten Seiten, die ich beobachtete, waren nach und nach wieder online. Ich wartete bis … mein Provider die Nachricht mailte:
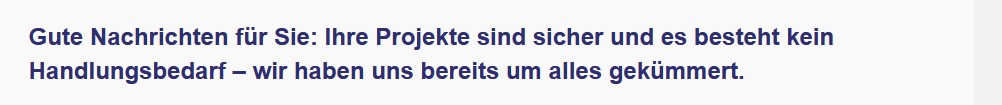
Also habe ich den Schalter für meinen Blog wieder umgelegt und nun bin ich wieder da. 😀
Ich habe 2 Brüder die in der Branche tätig sind- und hoste nicht selbst- Da hab ich mich gefragt- was wollen DIE mit meinem popligen Webspace, was mit meinem Blog- habe ich doch nichtmal ne Mailadresse auf diesem Server- also bin ich mit meinem „Baby“ ja nichtmal als Spammer oder für ein Botnet zu gebrauchen- also hab ich ein Backup gemacht und PHP eben PHP sein lassen. Am Nachmittag des Meldungstages kam dann die Nachricht vom Hoster: alles gut, Patch eingespielt.
Ja du, da hat wohl jeder so seine eigenen Ansichten und Sicherheitsbedürfnisse. 😉
Gruß. Sibylle
Ein Glück, das alles gut gegangen ist. Chaos ist genau das, was man echt nicht braucht.
Eben. 😉